Descubre qué ocurrió después de un incidente de seguridad
Cuando una empresa sufre un ciberataque, saber que ha ocurrido no es suficiente. El Análisis Forense Informático permite reconstruir lo sucedido, identificar cómo se produjo el ataque, determinar qué sistemas y datos pudieron verse afectados y obtener evidencias para tomar las decisiones correctas.
Evidencia digital · Análisis técnico · Informe de resultados
No basta con recuperar los sistemas. Hay que saber qué pasó.
Después de un ciberataque es habitual centrarse en volver a poner los sistemas en funcionamiento.
Pero quedan muchas preguntas sin responder:
¿Cómo entraron? ¿Qué hicieron? ¿A qué información accedieron? ¿Cuánto tiempo estuvieron dentro? ¿Qué sistemas se vieron afectados? ¿Pueden volver a entrar?
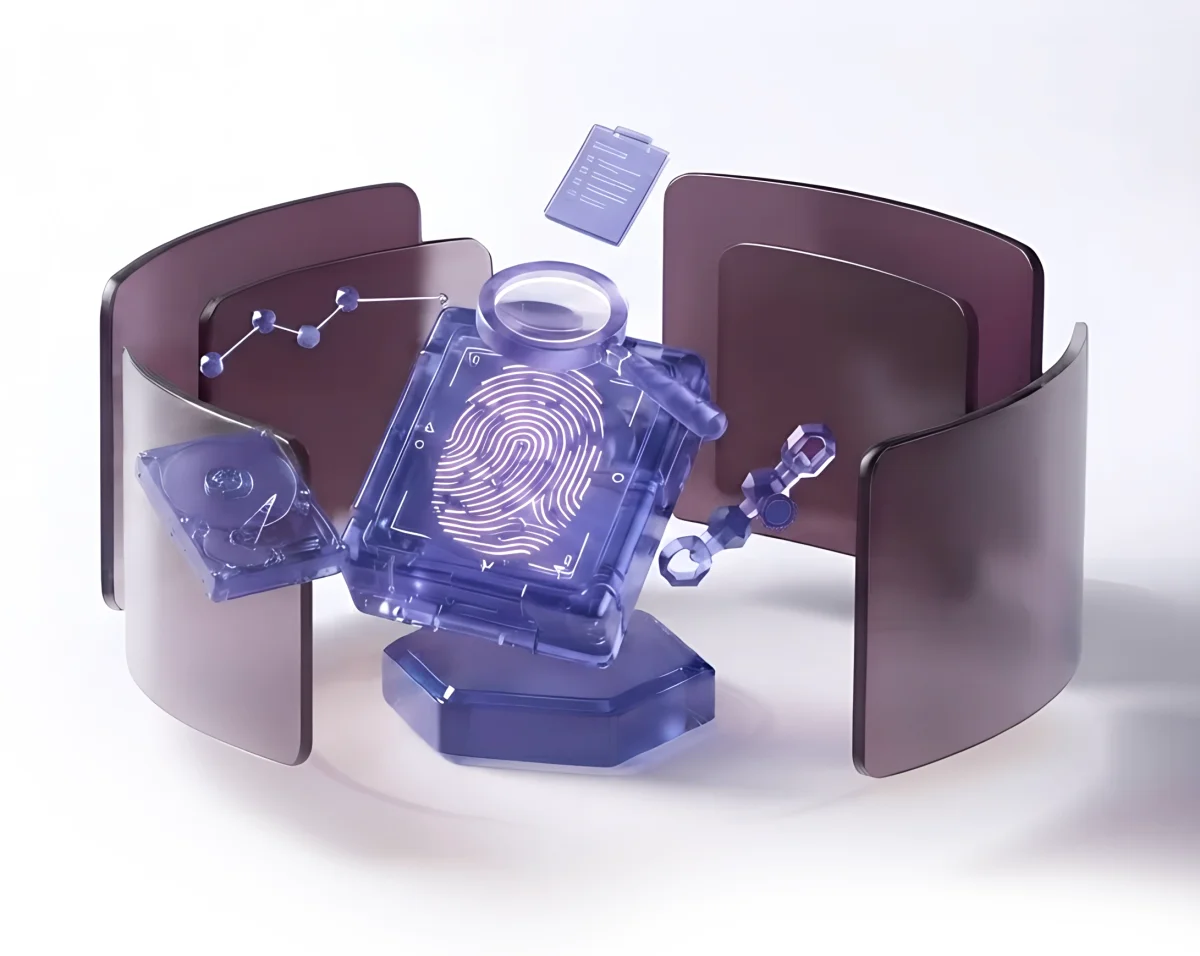
El Análisis Forense Informático permite investigar el incidente a partir de la evidencia digital disponible y reconstruir, en la medida de lo posible, la secuencia de acontecimientos.
En GOWtech recopilamos y preservamos información, analizamos registros, sistemas y dispositivos y buscamos evidencias que permitan comprender el origen y alcance del incidente.
El objetivo no es únicamente explicar lo que ocurrió.
Es obtener información que permita corregir las vulnerabilidades, reducir el riesgo de que vuelva a suceder y tomar decisiones con datos objetivos.
Analiza tu incidenteConvierte las huellas de un ataque en información útil
Sabes cómo comenzó el incidente
Analizamos las evidencias disponibles para determinar cómo pudo producirse el acceso, qué vulnerabilidad se aprovechó y cuál fue el posible vector de ataque.
Entiendes qué ocurrió paso a paso
Reconstruimos la secuencia de acontecimientos combinando los registros y evidencias disponibles para entender qué hizo el atacante y en qué orden.
Descubres hasta dónde llegó el ataque
Identificamos los sistemas, dispositivos, cuentas o datos que pudieron verse afectados para determinar el alcance real del incidente.
Trabajas con información objetiva
Las conclusiones se basan en evidencia digital verificable, no en suposiciones, lo que permite tomar decisiones informadas sobre lo ocurrido.
Sabes qué hacer después
El resultado del análisis se convierte en un informe con hallazgos, impacto y recomendaciones para reforzar la ciberseguridad de tu empresa.
Detectas las vulnerabilidades que lo hicieron posible
El análisis permite identificar debilidades de seguridad que deben corregirse para evitar que el mismo método pueda volver a utilizarse.
Cómo trabajamos
De la evidencia al informe, en cuatro pasos
Buscamos las evidencias allí donde haya dejado huella el incidente
Equipos y dispositivos
Analizamos ordenadores y otros dispositivos relacionados con el incidente para identificar actividad sospechosa, archivos comprometidos o evidencias relevantes.
Servidores
Revisamos servidores y sus registros para identificar accesos, modificaciones, procesos y otras actividades relacionadas con el incidente.
Redes
Analizamos registros y evidencias de red para identificar conexiones sospechosas, comunicaciones anómalas y posibles movimientos dentro de la infraestructura.
Logs y registros
Los registros pueden ayudar a determinar cuándo ocurrió una actividad, desde dónde se produjo y qué sistemas estuvieron involucrados.
Cuentas y accesos
Investigamos accesos sospechosos, uso de credenciales comprometidas y otras actividades relacionadas con las identidades de los usuarios.
Archivos y datos
Analizamos archivos y otros datos digitales para identificar modificaciones, accesos o evidencias relacionadas con el incidente.
Malware
Cuando existe sospecha de infección, podemos analizar las evidencias disponibles para determinar cómo llegó el malware al sistema y qué actividad pudo realizar.
Entornos y servicios digitales
Dependiendo del caso, también pueden analizarse evidencias procedentes de servicios y aplicaciones utilizados por la organización.
Qué ocurre durante un análisis forense
Cada evidencia puede ayudar a reconstruir la historia
Un Análisis Forense Informático no consiste en buscar una única prueba.
La investigación combina diferentes fuentes de información para construir una imagen coherente de lo ocurrido.
Cuándo ocurrió
Determinamos la cronología de las actividades relevantes para establecer cuándo pudo comenzar y evolucionar el incidente.
Cómo entraron
Buscamos el posible vector de ataque: una vulnerabilidad, credenciales comprometidas, malware, acceso remoto u otro mecanismo.
Por dónde se movieron
Analizamos la actividad disponible para determinar qué sistemas o cuentas pudieron verse involucrados después del acceso inicial.
Qué debemos corregir
Identificamos las vulnerabilidades o debilidades que deben solucionarse para reducir el riesgo de que vuelva a ocurrir.
Qué pudieron consultar o modificar
Investigamos las evidencias disponibles para determinar qué información o sistemas pudieron verse afectados.
Por qué GOWtech: El análisis no termina cuando encontramos la causa
Un análisis forense tiene valor cuando sus conclusiones sirven para mejorar la seguridad de la empresa.
En GOWtech trabajamos también con administración de sistemas, redes, servidores, backup y ciberseguridad, por lo que podemos entender el incidente dentro del contexto completo de la infraestructura.
Visión técnica global
Analizamos el incidente teniendo en cuenta los sistemas, redes, dispositivos y servicios que forman parte de tu infraestructura.
Evidencias y metodología
Trabajamos con un proceso estructurado de recopilación, preservación y análisis de información digital.
Resultados comprensibles
El informe debe servir tanto a perfiles técnicos como a responsables de la empresa. Explicamos los hallazgos y sus implicaciones de forma clara.
Recomendaciones prácticas
No nos limitamos a explicar qué ocurrió. Identificamos las medidas que pueden ayudar a corregir las vulnerabilidades y reforzar la seguridad.
Preparados para el siguiente paso
El análisis puede ser el punto de partida para mejorar diferentes capas de tu ciberseguridad, desde accesos y redes hasta monitorización, protección de endpoints y backup.
Cuándo tiene sentido realizar un Análisis Forense
Probablemente necesitas una investigación si...
Tu empresa ha sufrido un ciberataque.
Has detectado accesos no autorizados.
Crees que una cuenta puede haber sido comprometida.
Has encontrado malware en uno o varios dispositivos.
Se han modificado o eliminado archivos sin explicación.
Has detectado actividad extraña en servidores.
Has recibido una alerta de seguridad y necesitas determinar su alcance.
Sospechas que alguien ha accedido a información confidencial.
Has sufrido una filtración de datos.
No sabes cómo se produjo un incidente de seguridad.
Has recuperado tus sistemas pero no sabes si el atacante sigue teniendo acceso.
Necesitas determinar qué sistemas pudieron verse afectados.
Quieres identificar las vulnerabilidades que permitieron el ataque.
Necesitas documentar técnicamente un incidente.
Necesitas información para cumplir determinadas obligaciones de seguridad o normativas.
Quieres evitar que un incidente similar vuelva a ocurrir.
Preguntas frecuentes
¿Sabes realmente qué ocurrió durante el incidente?
Después de un ciberataque, recuperar los sistemas es solo una parte del trabajo. Si no sabes cómo entraron, qué sistemas alcanzaron o qué vulnerabilidad aprovecharon, existe el riesgo de que el problema vuelva a ocurrir. Cuéntanos qué ha sucedido y analizaremos las evidencias disponibles para ayudarte a reconstruir el incidente, conocer su alcance y definir los siguientes pasos.