Tu empresa protegida frente a las amenazas, 24 horas al día
Un Centro de Operaciones de Seguridad (SOC) monitoriza continuamente tus sistemas para detectar amenazas, analizar incidentes y actuar antes de que un ataque pueda convertirse en un problema para tu empresa.
Monitorización 24/7 · Detección de amenazas · Respuesta ante incidentes
La ciberseguridad no puede funcionar solo cuando alguien está mirando
Un ataque no avisa antes de producirse.
Una cuenta comprometida, un malware, un acceso no autorizado o una actividad sospechosa pueden comenzar en cualquier momento y avanzar mientras tu equipo está trabajando, fuera del horario laboral o incluso durante la noche.
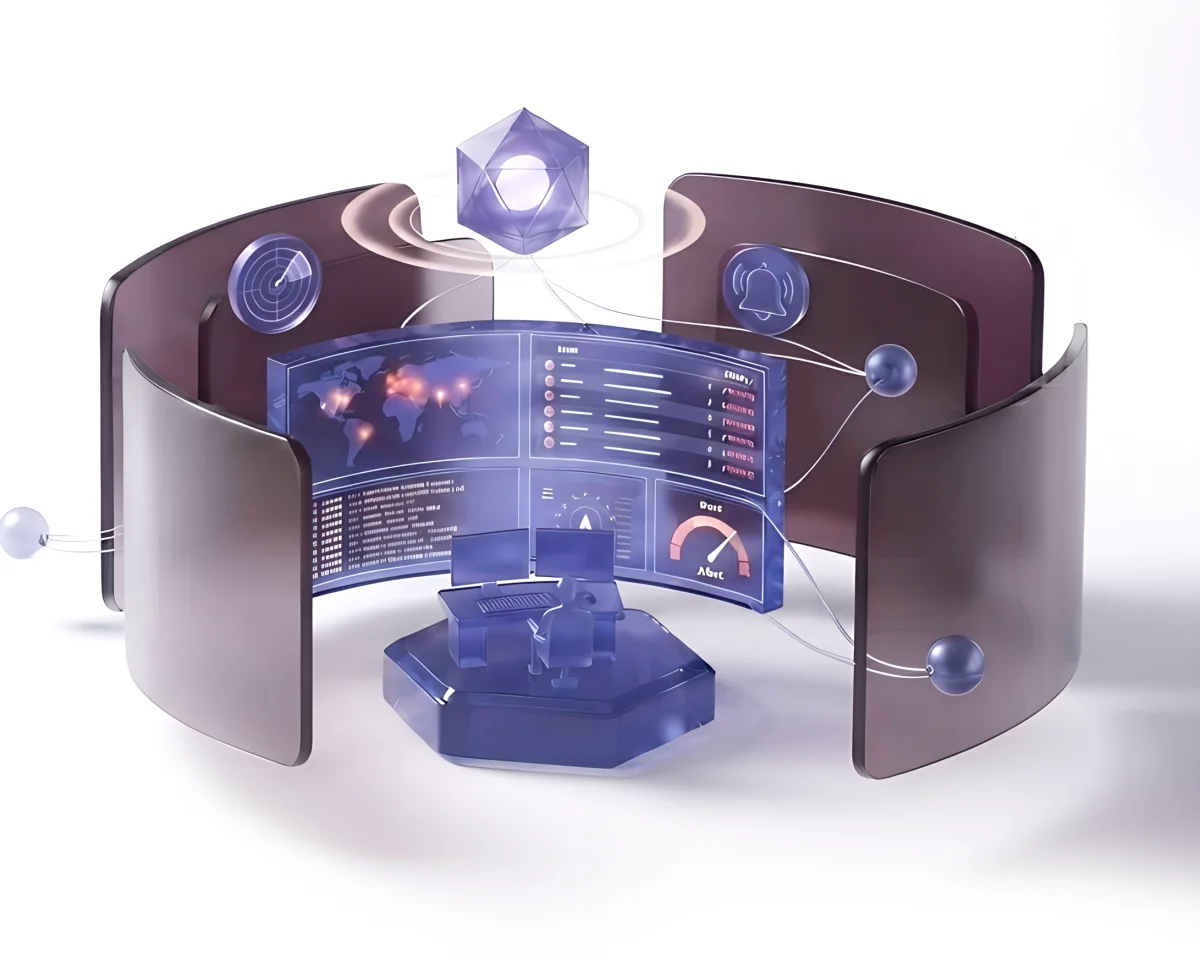
Un Centro de Operaciones de Seguridad (SOC) mantiene tus sistemas bajo vigilancia continua para detectar comportamientos que puedan indicar una amenaza.
En GOWtech combinamos tecnología de detección con especialistas en ciberseguridad que analizan las alertas, evalúan su impacto y actúan cuando es necesario.
No se trata solo de instalar un antivirus.
Se trata de saber qué está ocurriendo en tus sistemas, detectar cuándo algo no encaja y responder antes de que el problema crezca.
Protege tu empresaUna capa de protección que trabaja continuamente
Tus sistemas están bajo supervisión constante
El SOC monitoriza continuamente equipos, servidores, redes y otros elementos de tu infraestructura para detectar señales que puedan indicar una amenaza. No dependes de que alguien descubra el problema cuando ya ha ocurrido.
Cuando ocurre algo, hay una respuesta
No basta con generar una alerta. Los incidentes se analizan, clasifican según su gravedad y se aplican las medidas necesarias para contenerlos y resolverlos.
Detectamos señales antes de que se conviertan en incidentes
Analizamos comportamientos, eventos y anomalías para identificar posibles amenazas antes de que puedan propagarse o causar un impacto mayor.
Sabes qué está ocurriendo en tu seguridad
Dispones de información sobre los eventos detectados, incidentes y actividad del SOC mediante paneles e informes. La seguridad deja de ser algo que ocurre detrás de tus sistemas sin que sepas qué está pasando.
La tecnología ayuda a detectar lo que una persona no puede vigilar sola
Utilizamos tecnologías de EDR, XDR y SIEM para recopilar y analizar información procedente de diferentes fuentes y detectar comportamientos sospechosos.
Tu infraestructura no se queda sin vigilancia al terminar la jornada
La protección continúa las 24 horas del día, los 365 días del año. Porque una amenaza no entiende de horarios de oficina.
Cómo funciona
De la detección a la respuesta, en cuatro pasos
Qué incluye un SOC: Una protección construida alrededor de la actividad real de tus sistemas
Detección de amenazas
Identificación de malware, comportamientos sospechosos, accesos no autorizados y otras señales que puedan comprometer tu infraestructura.
Monitorización continua
Supervisión constante de los sistemas incluidos en el servicio para detectar eventos de seguridad.
Gestión de incidentes
Análisis, clasificación y respuesta ante incidentes de seguridad detectados.
Protección de endpoints
Protección y monitorización de ordenadores y otros dispositivos mediante tecnología EDR (Endpoint Detection & Response).
Detección extendida
La tecnología XDR (Extended Detection & Response) permite relacionar información procedente de diferentes fuentes para obtener una visión más completa de las amenazas.
Análisis mediante SIEM
Recopilación y análisis de grandes cantidades de eventos de seguridad mediante tecnología SIEM, facilitando la detección y la investigación de amenazas.
Dashboards e informes
Visualización de la actividad de seguridad mediante paneles y generación de informes periódicos con los incidentes detectados y recomendaciones.
Escalado especializado
Los incidentes de mayor complejidad pueden escalarse a especialistas para realizar análisis más profundos y determinar el alcance de una amenaza.
La tecnología detecta. Los especialistas interpretan y responden.
Un SOC necesita tecnología capaz de procesar grandes cantidades de información y detectar patrones que podrían pasar desapercibidos.
Por eso combinamos diferentes capas de protección.
EDR — Endpoint Detection & Response
Monitoriza los dispositivos para detectar comportamientos sospechosos, amenazas y actividades que puedan comprometer un equipo. Permite ir más allá del antivirus tradicional y disponer de información sobre lo que está ocurriendo en cada endpoint.
XDR — Extended Detection & Response
Amplía la capacidad de detección relacionando información procedente de diferentes fuentes, como endpoints, correo electrónico y redes. Esto permite obtener una visión más completa de un posible ataque.
SIEM — Security Information and Event Management
Centraliza y analiza grandes cantidades de eventos de seguridad para facilitar la detección, investigación y correlación de amenazas.
Análisis humano
La tecnología genera información. Los especialistas interpretan esa información, evalúan el riesgo y determinan qué respuesta necesita cada incidente.
Qué ocurre cuando detectamos una amenaza
No todas las alertas significan lo mismo
Cuando el SOC detecta una actividad sospechosa, el incidente se analiza teniendo en cuenta factores como su gravedad, alcance y posibilidad de propagación.
Cuándo tiene sentido contratar un SOC
Probablemente necesitas una protección continua si...
Tu empresa maneja información sensible o datos de clientes.
Tienes varios equipos, servidores o sistemas conectados a la red.
Tu infraestructura está disponible las 24 horas.
No dispones de personal especializado en ciberseguridad.
Tu equipo no puede monitorizar los sistemas continuamente.
Quieres detectar amenazas antes de que provoquen daños.
Has sufrido anteriormente un ataque o incidente de seguridad.
Necesitas una mayor visibilidad sobre lo que ocurre en tus sistemas.
Quieres complementar tu antivirus con una protección más avanzada.
Necesitas monitorización y respuesta ante incidentes de seguridad.
Quieres disponer de vigilancia de seguridad también fuera del horario laboral.
Necesitas demostrar que dispones de medidas de protección y monitorización adecuadas.
Por qué GOWtech
Ciberseguridad no es solo instalar herramientas
Un SOC combina tecnología, procedimientos y personas.
En GOWtech integramos el servicio dentro de una visión más amplia de la infraestructura informática de tu empresa.
Trabajamos también con administración de sistemas, redes, servidores, backup, monitorización y seguridad informática, lo que nos permite entender el contexto en el que se produce cada alerta.
Conocemos tu infraestructura
La detección es mucho más útil cuando se entiende qué sistemas, usuarios y servicios forman parte de tu empresa.
Tecnología + especialistas
Utilizamos herramientas avanzadas de detección, pero las alertas necesitan ser interpretadas por profesionales.
Prevención y respuesta
No esperamos únicamente a que ocurra un ataque. Buscamos señales que permitan detectar amenazas y actuamos cuando se produce un incidente.
Vigilancia continua
El servicio funciona 24 horas al día, 365 días al año.
Información para decidir
Los dashboards e informes te permiten conocer la actividad de seguridad y las medidas que pueden mejorar tu protección.
Preguntas frecuentes
¿Quieres tener tus sistemas bajo vigilancia continua?
Cuéntanos cómo es tu infraestructura y qué necesitas proteger. Analizaremos tu caso y te propondremos la configuración de SOC que mejor se adapte a tu empresa.